Kritische Sicherheitslücke in PHP: Was Unternehmer jetzt wissen und tun sollten
· 5 Min. Lesezeit · Benedict Kim
Eine schwere Sicherheitslücke betrifft einen Großteil aller Websites und Onlineshops. Was dahintersteckt, ob Ihr Unternehmen betroffen ist und welche Fragen Sie heute Ihrer Agentur oder Ihrem Hoster stellen sollten.
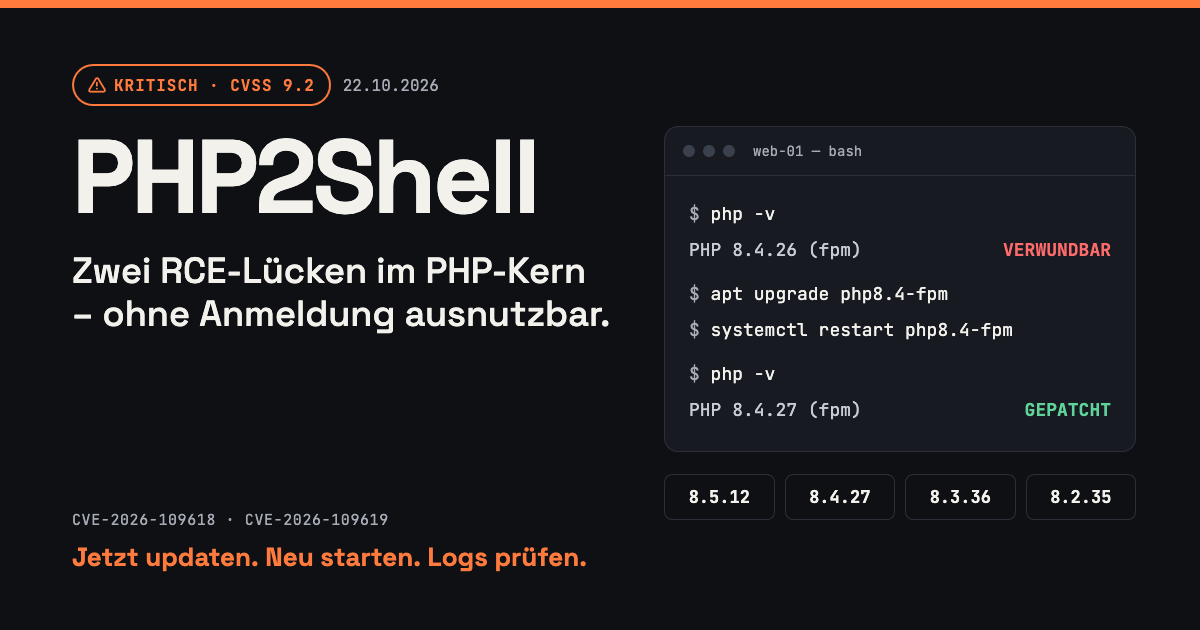
Vielleicht haben Sie in den letzten Tagen Schlagzeilen über „PHP2Shell“ gelesen oder eine Wartungsmeldung Ihres Hosters bekommen. Dahinter steckt eine der schwersten Sicherheitslücken der letzten Jahre im Internet. Die gute Nachricht: Es gibt bereits eine Lösung. Die schlechte: Sie wirkt nur, wenn sie auf Ihrem Server auch tatsächlich installiert wird.
In diesem Beitrag erklären wir ohne Fachchinesisch, was passiert ist, ob Ihr Unternehmen betroffen ist und was Sie heute noch veranlassen sollten.
Das Wichtigste in Kürze:
- Betroffen sind sehr viele Websites und Onlineshops, zum Beispiel mit WordPress, WooCommerce, Shopware, Joomla, TYPO3 oder Magento.
- Angreifer können ohne Passwort die Kontrolle über den Webserver übernehmen.
- Ein Update ist verfügbar, muss aber von Ihrem Hoster oder Ihrer Agentur eingespielt werden.
- Fragen Sie heute nach, ob das Update bei Ihnen installiert ist.
Was ist PHP überhaupt?
PHP ist eine Programmiersprache, die im Hintergrund eines Großteils aller Websites arbeitet. Sie sehen davon nichts. Aber wenn Ihre Website mit WordPress gebaut ist oder Ihr Onlineshop mit Shopware läuft, dann ist PHP der „Motor“, der diese Systeme auf dem Server antreibt.
Ein einfacher Vergleich: Ihr WordPress oder Ihr Shopsystem ist das Auto, PHP ist der Motor darunter. Und genau in diesem Motor wurde jetzt ein schwerer Konstruktionsfehler gefunden.
Was ist passiert?
Am 21. Oktober 2026 haben die Entwickler von PHP ein dringendes Sicherheitsupdate veröffentlicht. Es schließt zwei schwere Lücken, die unter dem Namen PHP2Shell bekannt geworden sind.
Über diese Lücken können Angreifer aus dem Internet heraus ohne Benutzername und Passwort eigene Befehle auf dem Server Ihrer Website ausführen. Vereinfacht gesagt: Sie können den Server übernehmen.
Auf einer Skala von 0 bis 10 wurden die Lücken mit 9,2 bewertet, also als „kritisch“. Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat eine Warnung herausgegeben.
Besonders brisant: Details sind schon vor dem offiziellen Update ins Internet gelangt. Nach Berichten von Sicherheitsexperten gab es bereits ab dem 17. Oktober erste Angriffe, also noch bevor eine Lösung verfügbar war.
Was kann im schlimmsten Fall passieren?
Wenn ein Angreifer Ihren Webserver übernimmt, kann er zum Beispiel:
- Kundendaten stehlen, etwa Adressen, Bestellungen oder Kontaktformular-Anfragen
- Ihre Website manipulieren, etwa mit gefälschten Zahlungsseiten oder Schadsoftware für Ihre Besucher
- Ihren Server missbrauchen, etwa für Spam-Versand oder weitere Angriffe
- Ihre Website lahmlegen, mit Umsatzausfall gerade im Onlinehandel
Hinzu kommt das rechtliche Risiko: Gelangen personenbezogene Daten in falsche Hände, kann eine Meldepflicht nach der DSGVO entstehen. Diese muss in der Regel innerhalb von 72 Stunden an die zuständige Datenschutzbehörde gehen.
Ist mein Unternehmen betroffen?
Sehr wahrscheinlich ja, wenn Ihre Website oder Ihr Shop mit einem dieser Systeme läuft:
- WordPress oder WooCommerce
- Shopware, Magento oder andere PHP-basierte Shopsysteme
- TYPO3, Joomla, Drupal oder Contao
- individuell programmierte Webanwendungen, Kundenportale oder Buchungssysteme auf PHP-Basis
Wichtig: Ein Update von WordPress, Shopware oder den Plugins reicht hier nicht aus. Der Fehler liegt eine Ebene tiefer, im „Motor“ PHP selbst. Das Update muss auf dem Server eingespielt werden.
Nicht betroffen sind in der Regel Websites, die komplett bei Baukasten-Anbietern wie Wix, Squarespace oder Jimdo laufen. Hier kümmert sich der Anbieter selbst um die Technik. Wenn Sie unsicher sind, fragen Sie einfach nach.
Was Sie jetzt tun sollten
Sie müssen selbst nichts technisch umsetzen. Aber Sie sollten sicherstellen, dass jemand es tut, und zwar heute.
1. Klären Sie, wer für Ihren Server zuständig ist
Das ist meist einer dieser drei:
- Ihre Webagentur, wenn sie Ihre Website betreut oder ein Wartungsvertrag besteht
- Ihr Hoster, zum Beispiel bei Managed-Hosting oder Shared-Hosting-Paketen
- Ihre interne IT oder ein IT-Dienstleister, wenn Sie einen eigenen Server betreiben
2. Fragen Sie konkret nach
Diese Nachricht können Sie direkt kopieren und versenden:
Betreff: Dringend – Sicherheitslücke PHP2Shell (CVE-2026-109618 / CVE-2026-109619)
Guten Tag,
wegen der aktuellen kritischen PHP-Sicherheitslücke „PHP2Shell“ bitte ich um eine kurze Bestätigung zu unserer Website [IHRE DOMAIN]:
- Wurde PHP auf eine der abgesicherten Versionen aktualisiert (8.5.12, 8.4.27, 8.3.36 oder 8.2.35 bzw. ein entsprechend gepatchtes Paket)?
- Wurden die PHP-Dienste nach dem Update neu gestartet?
- Wurde geprüft, ob es seit dem 17. Oktober Hinweise auf einen Angriff gibt?
- Falls wir noch PHP 8.1 oder älter nutzen: Wie wird die Lücke bei uns geschlossen, und wann ist ein Umstieg auf eine aktuelle Version geplant?
Vielen Dank für eine Rückmeldung bis [DATUM].
Mit freundlichen Grüßen [IHR NAME]
3. Lassen Sie sich die Antwort schriftlich geben
Eine kurze schriftliche Bestätigung schafft Klarheit und hilft Ihnen später, falls Sie nachweisen müssen, dass Sie sich um die Sicherheit gekümmert haben.
4. Achten Sie auf Warnsignale
Melden Sie sich sofort bei Ihrem Dienstleister, wenn Ihnen etwas davon auffällt:
- Ihre Website sieht plötzlich anders aus oder leitet auf fremde Seiten weiter
- Kunden berichten von Warnmeldungen im Browser
- Sie erhalten ungewöhnlich viele Fehlermeldungen oder Bounce-Mails
- Ihre Website ist auffällig langsam oder nicht erreichbar
Ein Wort zu veralteten Websites
Viele Unternehmenswebsites laufen seit Jahren ohne regelmäßige Wartung. Ist bei Ihnen noch eine sehr alte PHP-Version (8.1 oder älter) im Einsatz, gibt es dafür vom PHP-Projekt keine Updates mehr. Einige Hoster bieten zwar Notlösungen an, auf Dauer ist aber ein Umstieg auf eine aktuelle Version nötig.
Nehmen Sie diesen Vorfall zum Anlass, einen Wartungsvertrag für Ihre Website zu prüfen oder abzuschließen. Die Kosten dafür sind in aller Regel deutlich geringer als die Folgen eines erfolgreichen Angriffs.
Fazit
PHP2Shell betrifft einen großen Teil aller Websites und Onlineshops weltweit, und Angreifer nutzen die Lücken bereits aus. Für Sie als Unternehmer heißt das: Nicht abwarten, sondern heute bei Agentur oder Hoster nachfragen und sich das Update schriftlich bestätigen lassen. Das kostet Sie fünf Minuten und kann Ihnen viel Ärger ersparen.
Quellen
- BSI: PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit
- The PHP Foundation: Today's PHP Security Release, and How We're Strengthening PHP Security
- Help Net Security: PHP2Shell – Critical PHP vulnerabilities patched
- Borns IT-Blog: php2shell – PHP-Updates und Nachlese
- INSYS: PHP Update am 21. Oktober